BLOG |
Annonces Blink
Suite du bilan dressé le 19 septembre
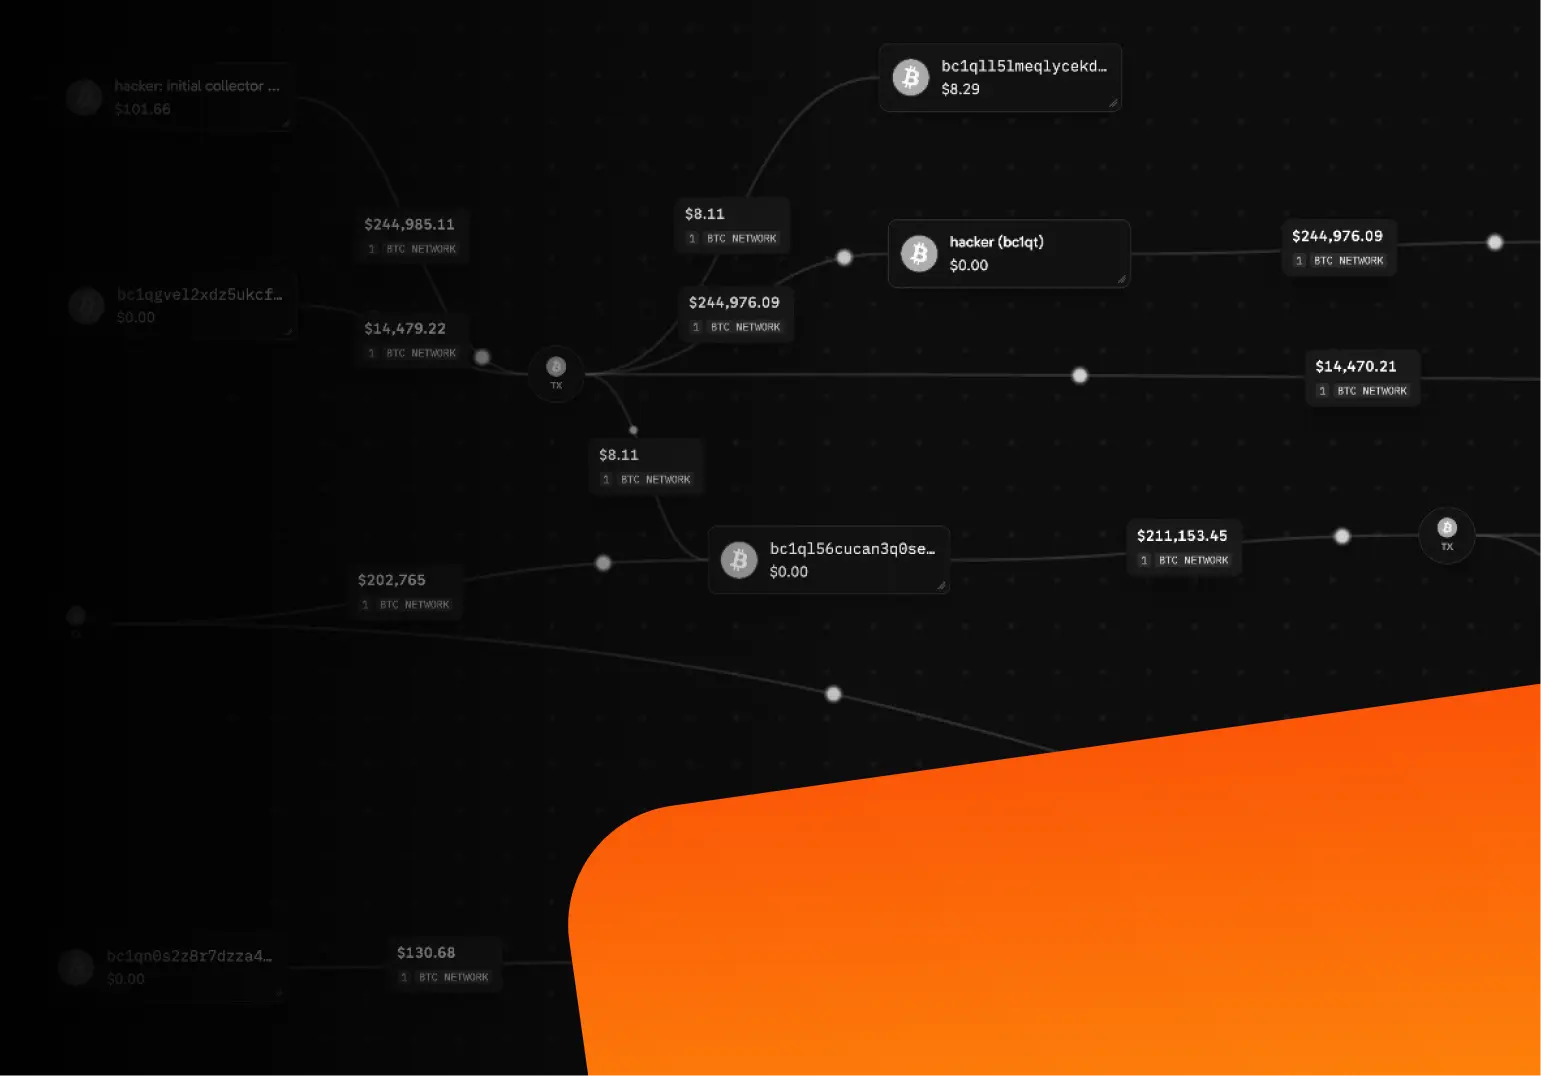


Nous publions aujourd’hui une page consacrée au suivi des cryptomonnaies volées : « Sur les traces des cryptomonnaies de l’attaquant de Blink du 19 septembre 2026 ». Elle répertorie toutes les adresses, transactions et canaux d’ Lightning que nous avons pu associer à l’attaquant et que nous publions aujourd’hui ; chacun peut vérifier chacune d’entre elles sur la blockchain publique.
Le 3 octobre, nous avons publié l'analyse rétrospective de l'attaque du 19 septembre: comment un pirate a dérobé environ 6,61 BTC sur 24 comptes Blink, comment chaque client concerné a été intégralement dédommagé, et l'annonce d'une prime de 50 % sur les fonds volés. Depuis lors, l'avis de sécurité concernant notre code a également été publié : GHSA-w9wx-p7xr-7jvp. L'analyse rétrospective portait sur ce qui s'était passé au sein de Blink. Celle-ci concerne la destination de l'argent et les raisons pour lesquelles nous la rendons publique.
Nous souhaitons que toutes les personnes participant à la chasse aux primes disposent des mêmes données que nous, aussi à jour que les nôtres, afin qu'elles puissent être aussi efficaces que possible. Cette page contient ces données : nous la mettons à jour dès qu'il y a des mouvements de pièces et dès que nous confirmons une nouvelle information.
Nous avons peu de chances de l'attraper tout seuls, c'est pourquoi nous demandons à davantage de personnes de rester vigilantes. Il est prudent : son nœud d'Lightning principal n'est accessible que via Tor, et son activité s'étale sur toutes les heures de la journée. Ce qu'il ne peut pas cacher, ce sont les cryptomonnaies : chaque fois qu'elles changent de mains, cela se fait au grand jour.
Il sait déjà qu'on l'observe. La publication ne lui apprend rien de nouveau sur ses propres pièces. Plus il y a de monde qui regarde, plus il y a de chances que quelqu'un voie les pièces arriver chez un service qui connaît ses clients.
Un lien est plus rapide qu'une demande. Les voies officielles (accords, cabinets d'avocats, demandes d'accès aux dossiers) ont leur importance, et nous y recourons, mais elles prennent des semaines et coûtent cher. Quelqu'un qui fait fi de toutes les règles agit plus rapidement. Une page publique permet d'atteindre les bourses, les analystes et d'autres équipes le jour même.
Un mot sur la confidentialité. Nous développons nos solutions dans le respect de la vie privée des utilisateurs et continuerons à le faire. Cette page est différente : elle retrace le parcours de l’argent volé par la personne qui l’a dérobé, ne cite aucun nom et ne contient aucune donnée personnelle. Notre communauté n’a pas encore de réponse définitive concernant les cryptomonnaies volées transférées à l’aide des mêmes outils de confidentialité que ceux utilisés par tout le monde. Notre approche consiste à ne publier que ce que la blockchain révèle au sujet des cryptomonnaies du voleur, et à rectifier nos informations en public. Nous aimerions savoir comment d’autres géreraient cette situation.
Il s'est préparé pendant des semaines : il a commencé à configurer son nœud Lightning dix jours avant l'attaque contre Blink, et neuf jours avant celle-ci, il contrôlait déjà environ 14 BTC. Il n'a pas cessé depuis. Début octobre, son nœud principal a ouvert un nouveau canal (1er octobre), un deuxième de ses nœuds est apparu (2 octobre), deux autres canaux sont apparus sur son nœud principal (3 octobre), puis son premier canal a été fermé et un nouveau a été ouvert (6 octobre).
La même semaine, le 5 octobre, il s'en est pris à Second, une entreprise qui développe sa propre version d'Ark (une nouvelle façon d'effectuer des paiements en bitcoins), baptisée Bark. Il a exploité une faille dans le serveur Ark de Second, a dérobé 0,75 BTC provenant des fonds propres de Second et a continué à sonder le serveur jusqu'au 6 octobre ; aucun fonds des utilisateurs n'a été affecté (voir la déclaration de Second). Il a financé cette attaque à partir du même portefeuille qui avait reçu les cryptomonnaies volées à Blink, et au moins en partie avec ces mêmes cryptomonnaies.
Compte tenu de son niveau d'activité toujours aussi élevé, nous pensons qu'il pourrait préparer une attaque en cascade : il utiliserait ce qu'il dérobe à chaque cible pour financer la suivante, de sorte que chaque attaque lui laisse davantage de moyens pour poursuivre ses agissements. Nous ne savons pas qui sera la prochaine victime. Tant qu'il restera actif, les équipes qui s'appuient sur le Bitcoin comme moyen de paiement courant ont d'autant plus de raisons d'être vigilantes.
Si vous gérez un nœud Lightning , une fédération, un service d'échange ou une plateforme d'échange, comparez le contenu de cette page avec ce que vous observez. Si votre projet a rencontré un problème similaire, écrivez-nous : nous vous communiquerons d'abord les informations dont nous disposons, puis nous en discuterons ensemble.
Cette page retrace l'histoire en six chapitres, chacun accompagné d'un graphique sur lequel vous pouvez cliquer et d'une liste complète des adresses et des transactions correspondantes.
Chaque article est muni d'une étiquette indiquant notre niveau de certitude :
La page indique également où se trouvent actuellement ces bitcoins. Environ 0,87 BTC reste intact sur cinq des adresses d'origine. 4,84 BTC supplémentaires se trouvent sur une adresse qui lui appartient probablement, non dépensés depuis le 28 septembre. Environ 1,64 BTC supplémentaires se trouvent sur des adresses qu'il a utilisées lors de l'attaque contre Second. Chaque élément indique la date de sa première apparition sur la blockchain et la date à laquelle nous l'avons enregistré pour la première fois ; la liste complète peut être téléchargée au format CSV.
« Tout ce que nous pouvons » a ses limites, et nous nous y tenons :
Surveillez les adresses. Si des cryptomonnaies en proviennent, en particulier vers une plateforme d'échange ou tout autre service qui identifie ses clients, prévenez-nous immédiatement. Le gel des fonds dépend de la rapidité avec laquelle la plateforme destinataire est informée, dans un délai de quelques heures.
La prime de 50 % est maintenue. Toute personne fournissant des informations permettant de récupérer les fonds recevra 25 % de la somme récupérée, tandis que 25 % supplémentaires iront à Bitcoin Beach, Bitcoin Ekasi, Afribit Kibera et aux économies circulaires de leur choix. Tout ce qui figure sur cette page nous était déjà connu à la date indiquée ; par conséquent, le simple fait de retracer ces informations ne donne pas droit à la récompense, mais toute nouvelle information concernant la destination suivante des cryptomonnaies peut y donner droit. Les conditions sont disponibles à l'adresse blink.sv/bounty-terms.
La page évoluera au fur et à mesure que les cryptomonnaies seront transférées. Nous surveillons les adresses répertoriées 24 heures sur 24 et ajoutons chaque mouvement à la page dès que possible. Les nouvelles informations sont publiées dès que nous les avons confirmées et, lorsque d’autres personnes sont impliquées, dès qu’elles ont donné leur accord. Avant la mise en ligne de chaque mise à jour, nous vérifions à nouveau chaque adresse et chaque transaction en les recoupant avec la blockchain.
Il nous arrivera parfois de commettre des erreurs, et nous le reconnaîtrons. Les corrections apparaissent sur la page sous forme de notes datées ; nous ne modifions pas le texte en silence. Si vous repérez une erreur, écrivez-nous à l'adresse bounty@blinkbtc.com en indiquant [CORRECTION] dans l'objet de votre message.
Nous horodatons les données de la page sur la blockchain Bitcoin à l'aide d'OpenTimestamps, en y associant une empreinte numérique de l'intégralité de notre liste interne, dès la mise en ligne de la page et à chaque mise à jour. N'importe qui peut alors vérifier que tous les éléments que nous répertorions existaient bien au moment où ils ont été horodatés.
Commencez à recevoir et à envoyer des bitcoins dès maintenant